
GitHubで見つけたMCPを、
今すぐ動かす。
これだけでデプロイ完了
GitHubのURLを貼るだけ。サーバーの種類・依存関係・設定はすべて自動で検知されます。手動設定ゼロで、数秒後にはMCPが動き始めます。
MCPを本番で動かすために必要な機能を、ひとつに揃えました。
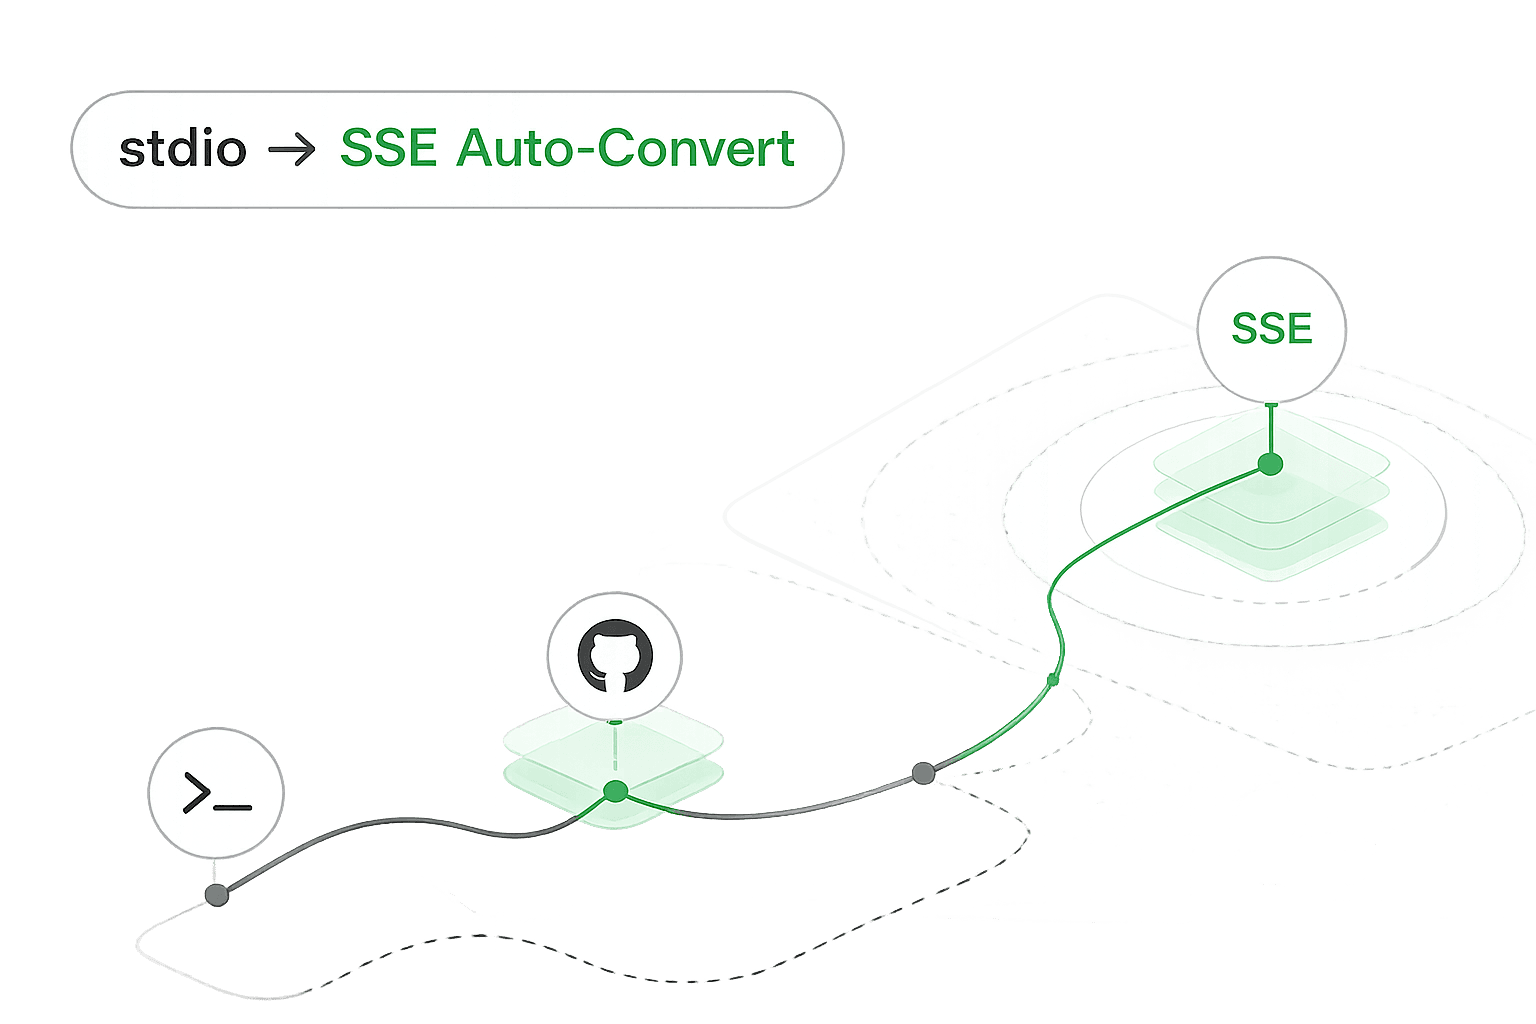
stdio→HTTP自動変換
GitHubで公開されているstdio形式のMCPを、URLを指定するだけでStreamable HTTPエンドポイントに自動変換。フォーク不要で即デプロイ。
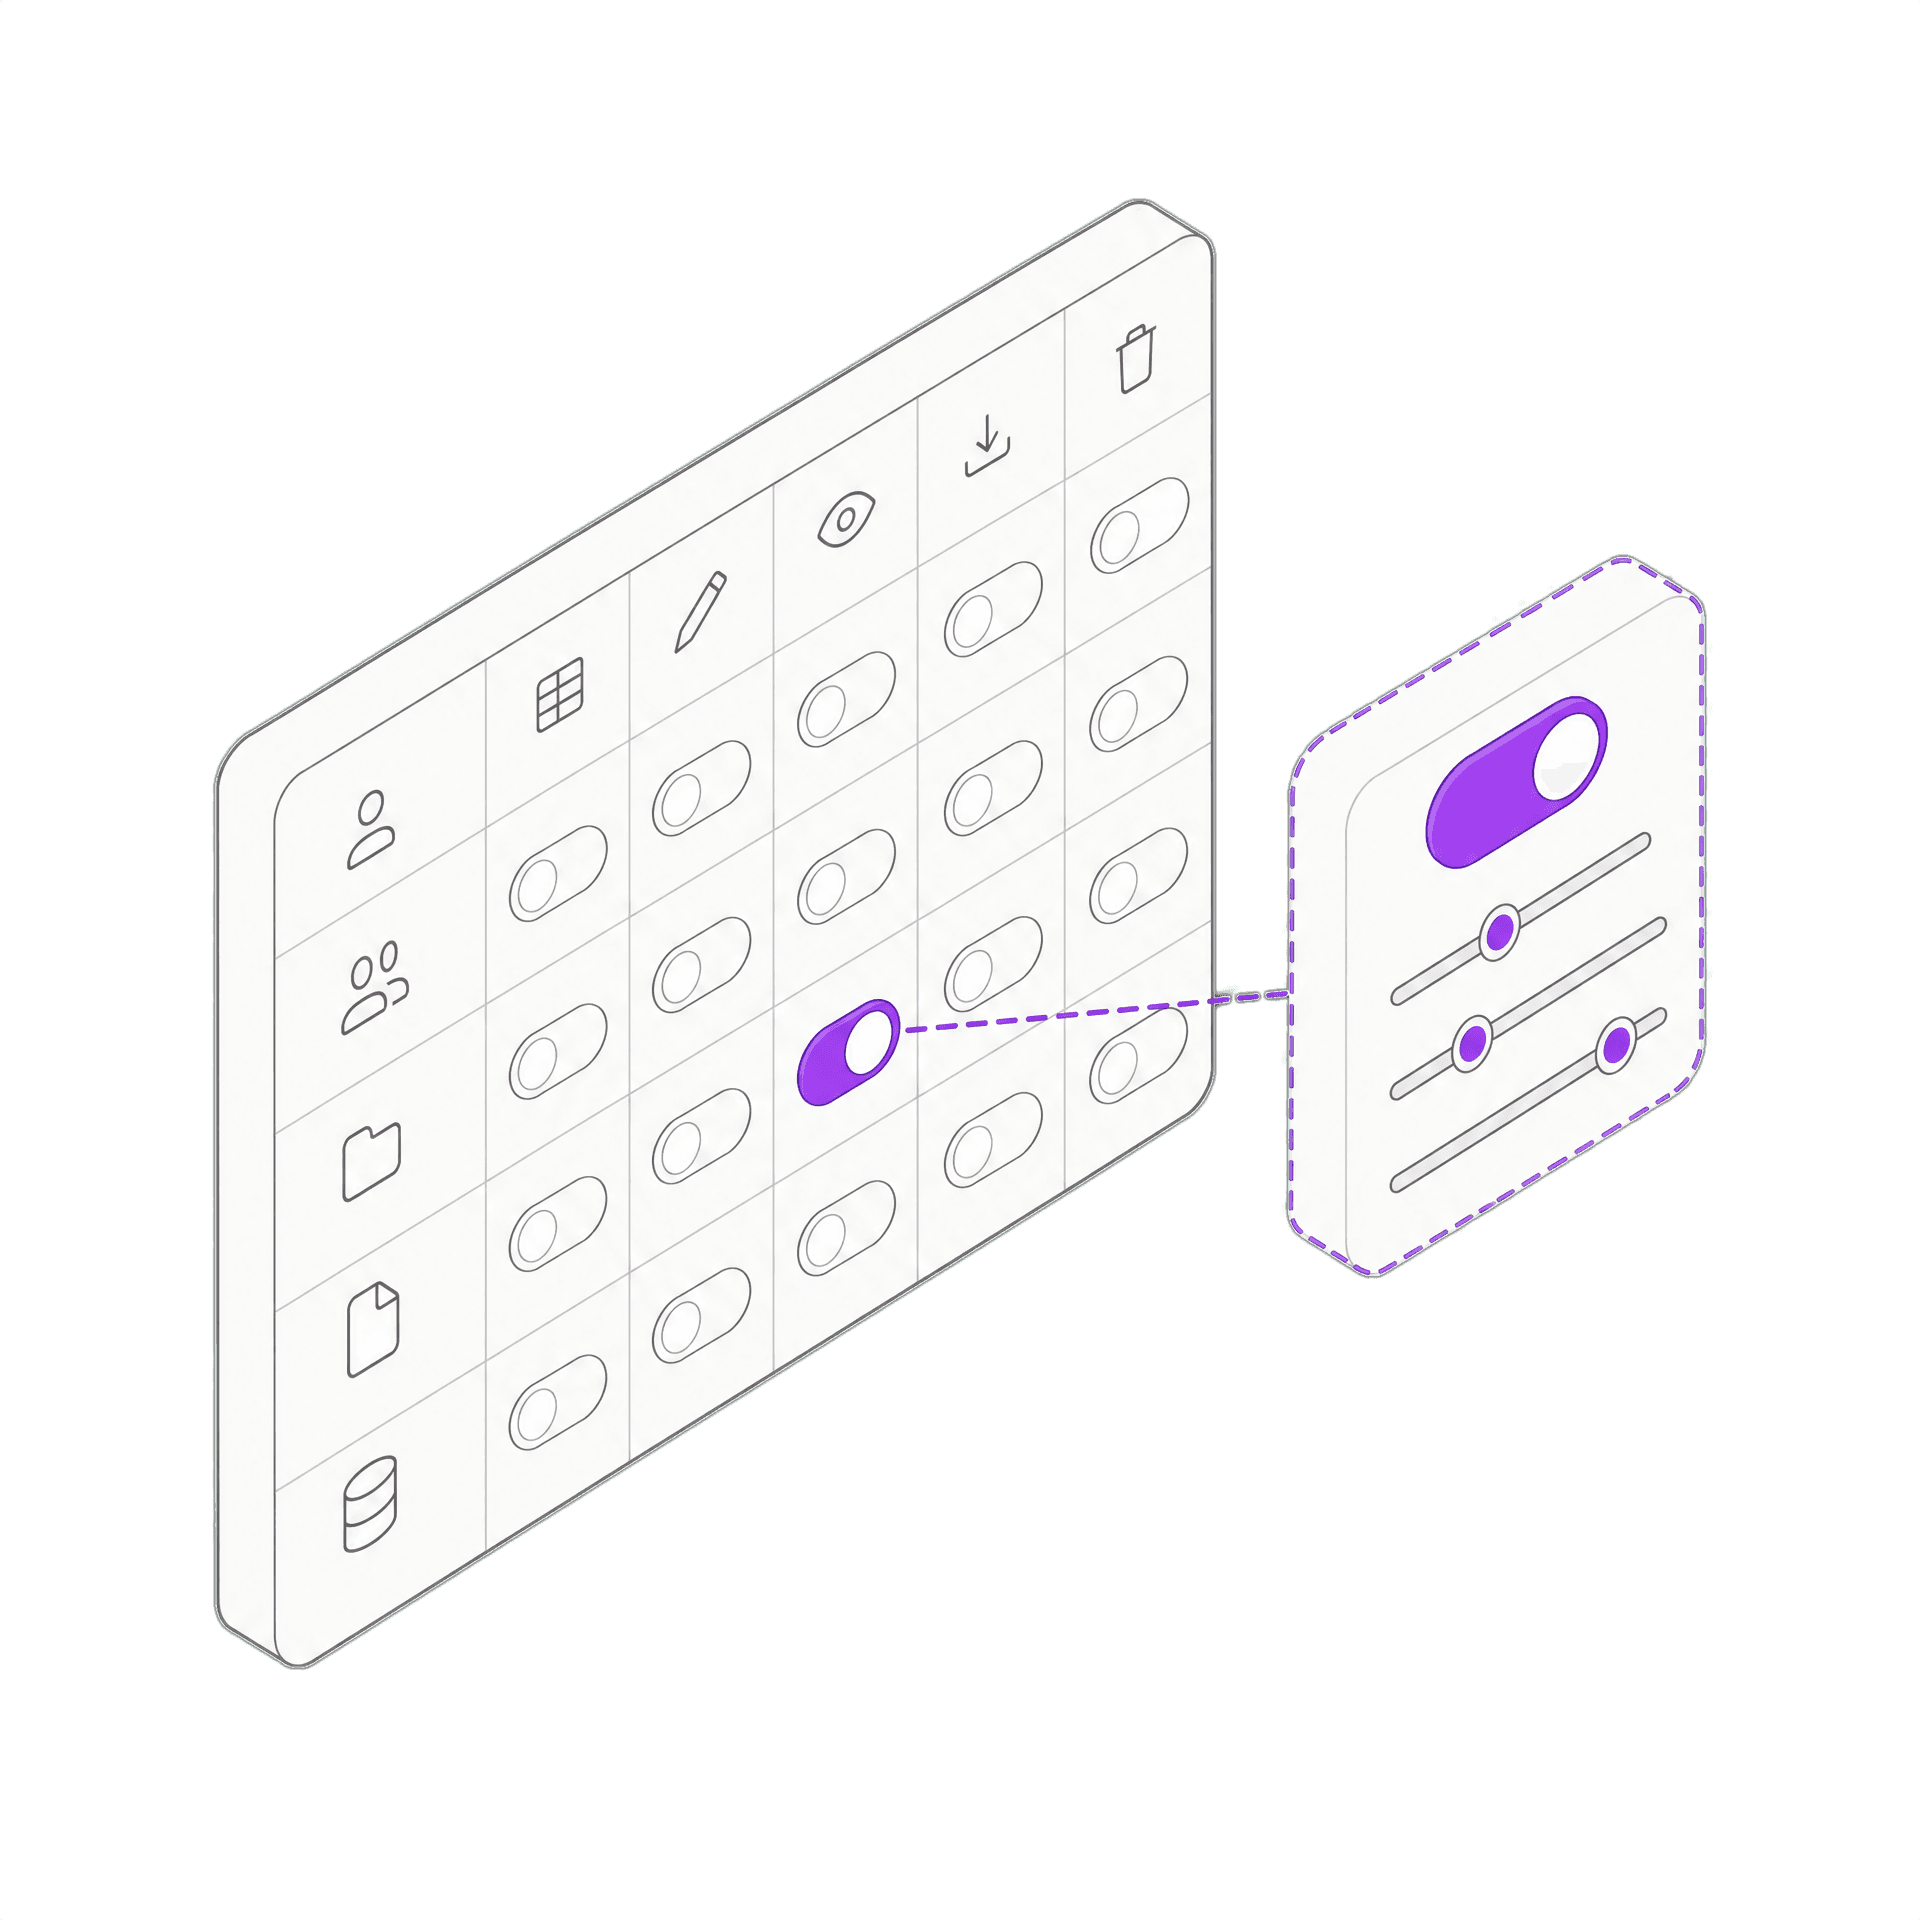
細かな権限制御
アクセストークンごとに「どのツールを呼べるか」をメソッドレベルで制御。OAuthにも対応。
シークレット管理
環境変数を暗号化保存。チームで安全に共有。
アクセスログで監査
誰がいつ何を呼び出したかを記録。HTTPエンドポイント化するからこそ実現できる完全なアクセスログ。
社内MCPの情報漏洩を防止
stdioだと誰が叩いたかわからない。HTTP経由で公開すればトークン単位でログが残り、外部流出を即座に検知。
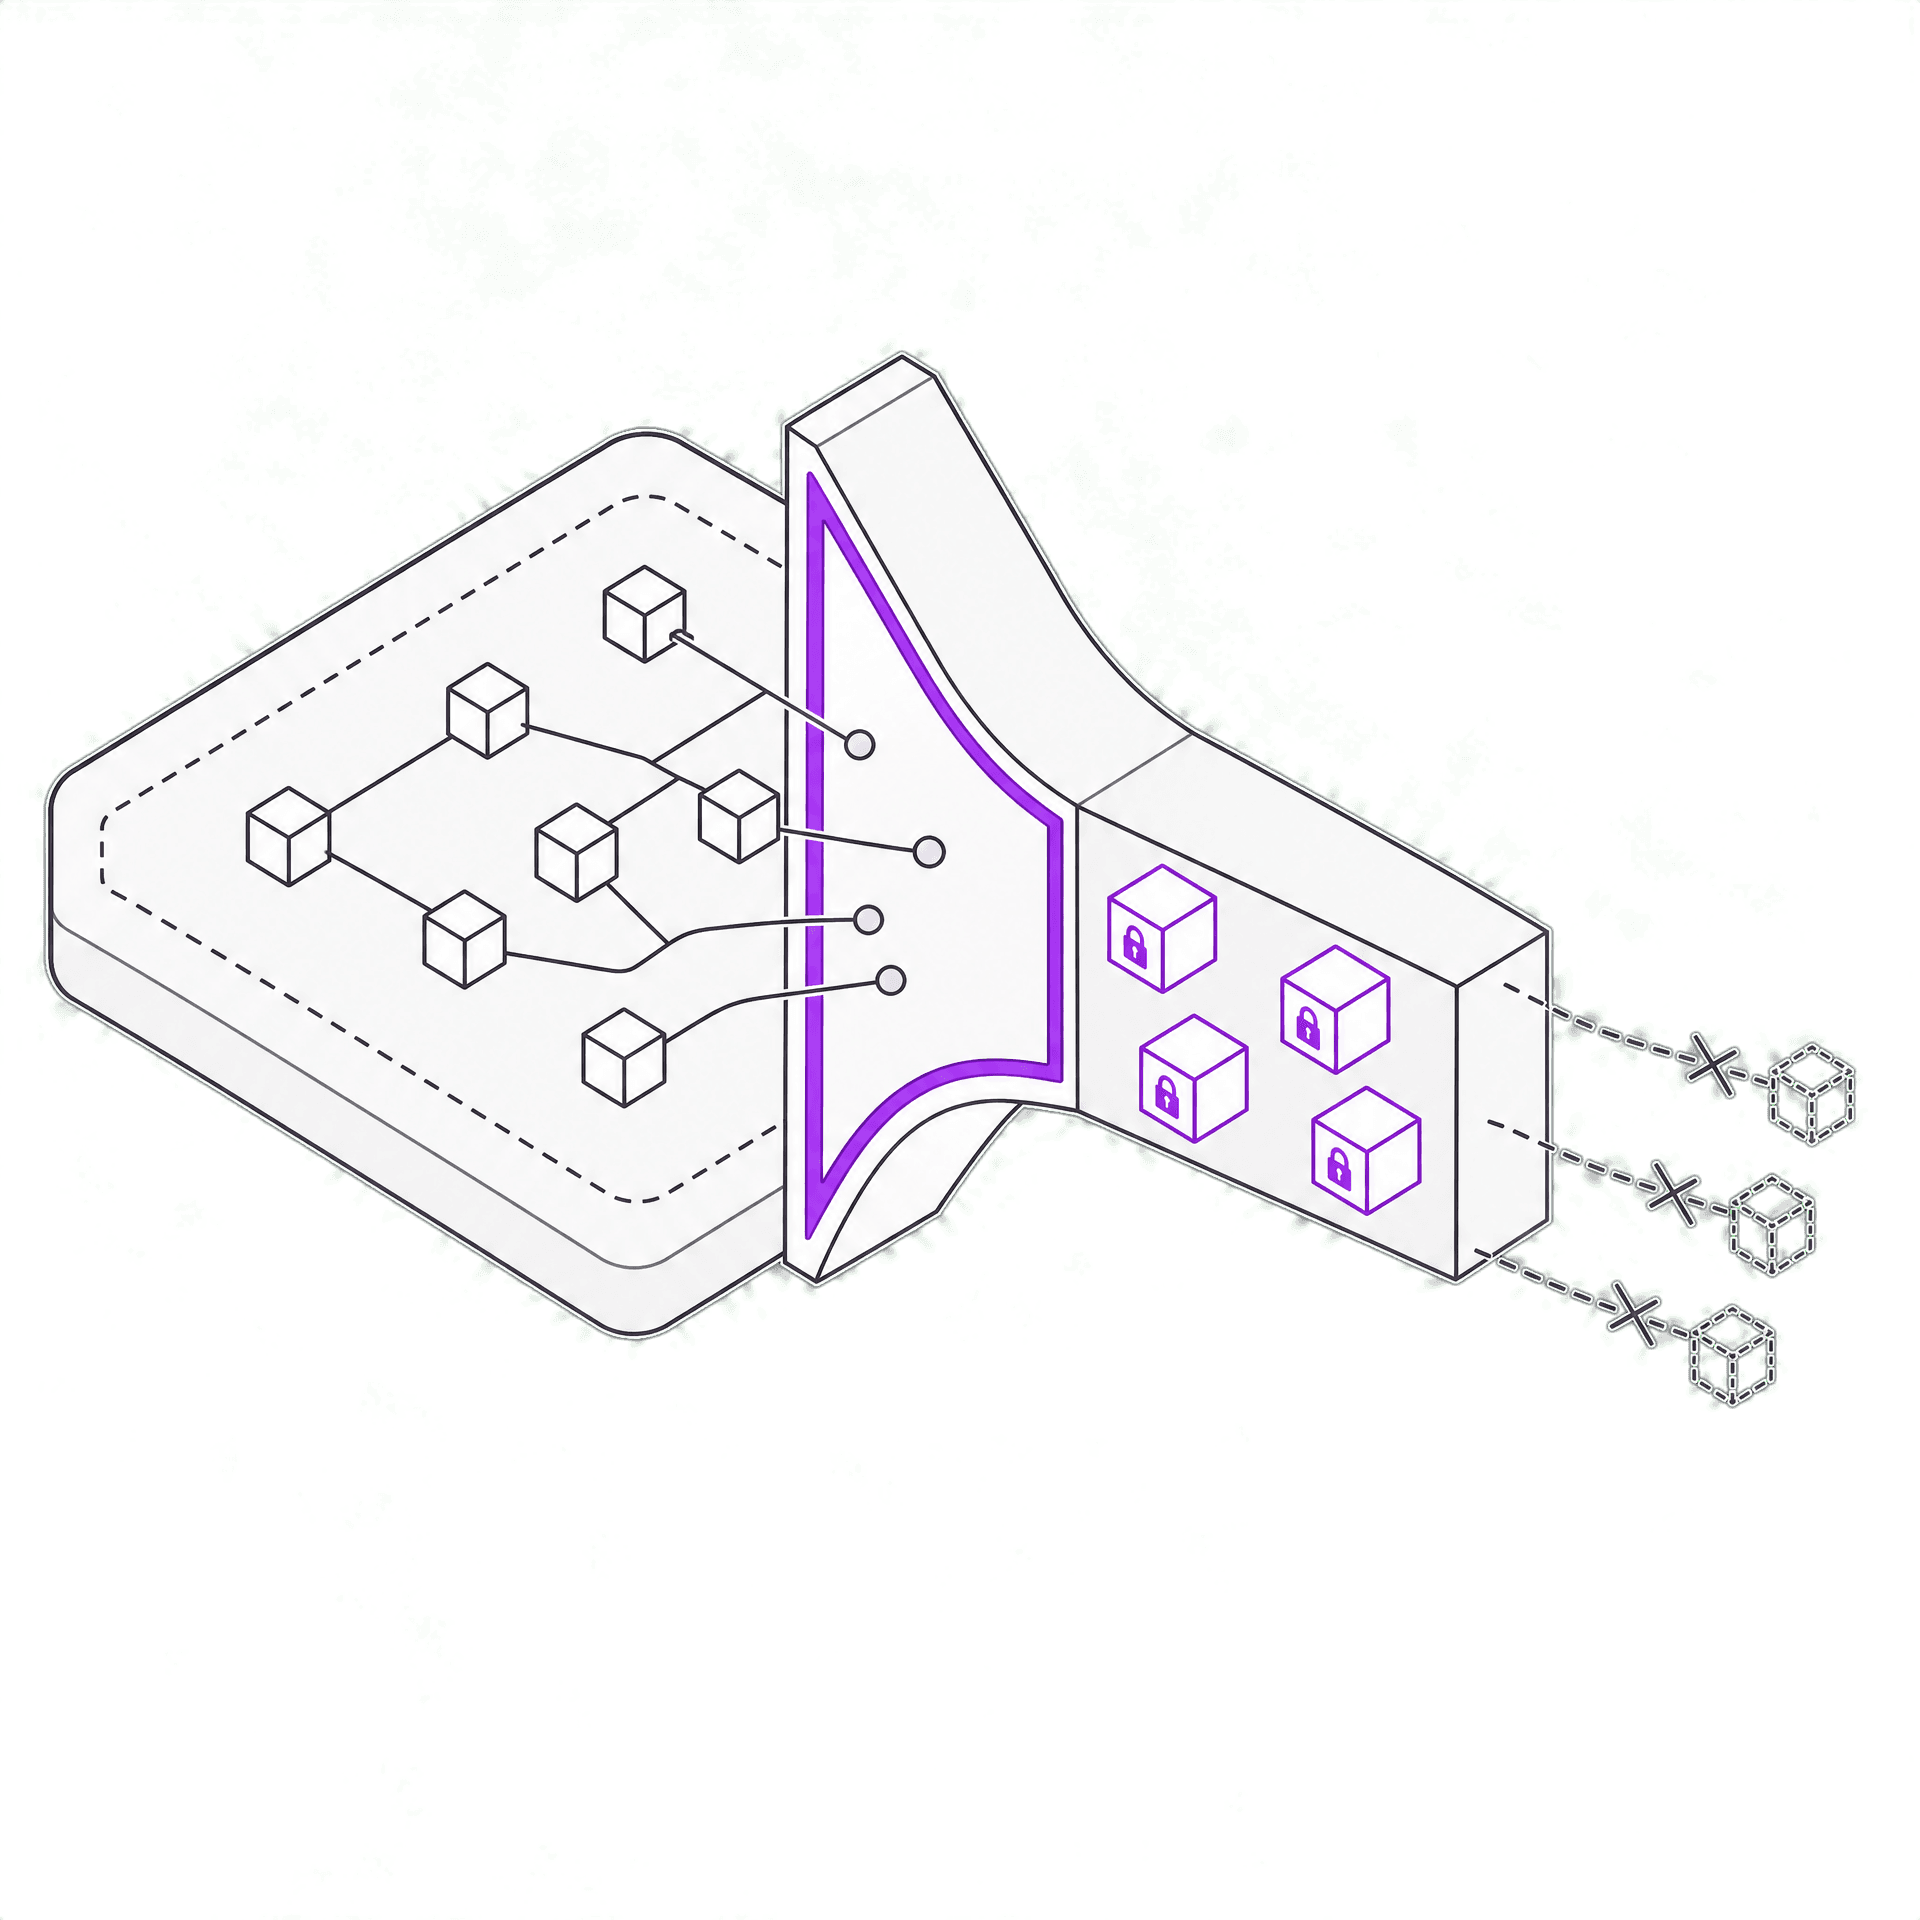
認証・認可の実装は 不要です
MCPサーバーに認証処理を書く必要はありません。Nodeflareがトークン認証・ツール単位の権限制御・監査ログを代わりに処理します。
Bearer TokenやOAuth 2.0は自動で付与され、tools/callはメソッド単位で許可・拒否を設定できます。リクエストごとに監査ログが自動で記録されるため、誰がいつどのツールを呼び出したかも追跡可能。これらはすべて、MCP側のコードを一切変更することなく利用できます。
どこよりも安く、速いサーバーへ
NodeFlareはOVHcloudの専用ベアメタルサーバーで動作しています。シングルテナントの物理サーバーで、クラウド手数料もありません。各サーバーはKVM上に独立したFirecracker microVMを持ち、他テナントからハードウェアレベルで隔離され、500ms以内のコールドスタートを実現します。
専有ハードウェア
OVHcloudの専用サーバーを使用。ハイパーバイザーを共有しない完全シングルテナントで、物理CPUとメモリを独占。
VMオーバーヘッドゼロ
FirecrackerがKVMを直接使用し、リクエスト経路にDockerデーモンを挟みません。イメージはcontainerdでビルドし、コンテナではなく軽量VMとして実行します。
500ms以内のコールドスタート
アイドルなサーバーはディスクにスナップショットを取り、1秒未満で復元します(コールドブートではなく同じプロセスをそのまま再開)。proxyは同一ホスト内のローカルなループバック接続で各サーバーに到達します。
低コスト
50台のMCPサーバーをHetznerで動かすとFly.ioより55%安い(€44 vs $97/月)。150台なら74%削減(€75 vs $291)。ハードウェア直営でコストをそのまま還元。
サーバー単位のmicroVM隔離
各サーバーはKVM上の独立したFirecracker microVMで動作し、他のすべてのテナントからハードウェアレベルで隔離されます。あなたのサーバーのファイルやプロセスが他人と共有されることはありません。
本番対応済み
Firecracker KVM隔離をデフォルト適用。アイドル時はスケールtoゼロ、再起動500ms以内。P95レスポンス目標:500ms未満。
最新MCPと活用事例が集まる場所
Discordでは、新しく公開されたMCPサーバーが随時シェアされ、MCPを活用した自動化の事例やノウハウもどんどん投稿されています。最新情報をいち早くキャッチして、コミュニティと一緒に活用を広げましょう。
Discordに参加Notion連携の新しいMCP見つけた!めっちゃ便利そう👇
これ使ってSlackの議事録を自動要約する仕組み作ってみた🔥
今週公開された新着MCPまとめ、ピン留めしておきました📌
全機能が無料で使えて、 1サーバーまで無料。
はじめての方からよく寄せられる質問
MCP専用のホスティングサービスです。GitHubで公開されているstdio形式のMCPサーバーをStreamable HTTPエンドポイントに自動変換してデプロイできます。アクセストークンの細かな権限制御やOAuthにも対応し、ほとんどの機能は無料で使えます。
stdioはローカル実行用の形式で、誰がいつ呼び出したかのログが残りません。Streamable HTTPならHTTP経由でアクセスするため、全リクエストのログが残り、アクセストークンごとの権限制御も可能です。社内MCPの外部流出防止にも効果的です。
Streamable HTTPエンドポイント化することで「誰が・いつ・どのツールを呼んだか」が完全に記録されます。stdioでは不可能だった監査ログの取得により、社内MCPが外部に流出した場合も即座に検知・対応できます。